
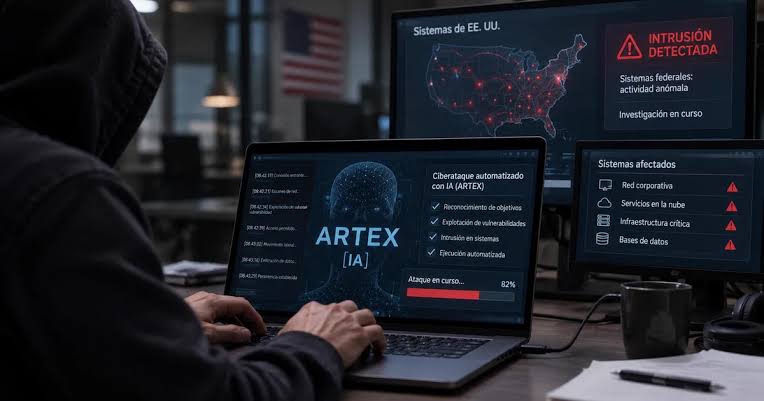
El Buró Federal de Investigaciones de Estados Unidos (FBI) advirtió sobre el uso de una herramienta basada en inteligencia artificial que está permitiendo a grupos de ciberdelincuentes ejecutar ataques informáticos con mayor velocidad y menor intervención humana.
La alerta fue difundida por la oficina del FBI en Dallas y hace referencia a ARTEX, una plataforma autónoma de pruebas de penetración que utiliza agentes de inteligencia artificial para identificar vulnerabilidades, ingresar a sistemas y avanzar dentro de las redes de las organizaciones atacadas.
De acuerdo con el documento técnico publicado por el organismo el 13 de noviembre de 2026, algunas intrusiones realizadas mediante esta tecnología han avanzado desde la identificación inicial de un objetivo hasta obtener acceso privilegiado en menos de tres horas.
El FBI señala que, desde al menos agosto de este año, diferentes actores maliciosos han utilizado ARTEX en campañas dirigidas contra organizaciones de múltiples países y sectores, entre ellos servicios financieros, instituciones gubernamentales, tecnología, defensa, energía, atención sanitaria, manufactura y telecomunicaciones.
Una herramienta que automatiza varias etapas del ataque
 Unirme al Canal
ARTEX funciona mediante un sistema de agentes que reciben instrucciones generales y las convierten en acciones técnicas. Esto permite automatizar procesos que tradicionalmente requerían conocimientos especializados y una mayor participación de operadores humanos.
El documento del FBI explica que la plataforma puede ejecutar tareas de reconocimiento, búsqueda de vulnerabilidades, explotación de sistemas, obtención de credenciales, escalamiento de privilegios y preparación para extraer información.
Un aspecto importante es que ARTEX no cuenta con un modelo propio de inteligencia artificial. En su lugar, se conecta con modelos externos, incluidos sistemas desarrollados por compañías tecnológicas y alternativas de código abierto.
La plataforma fue diseñada originalmente para realizar pruebas de seguridad informática autorizadas. Sin embargo, el FBI advierte que actores criminales han aprovechado sus capacidades para convertirla en una herramienta de intrusión.
Ataques contra instituciones financieras y clientes de Microsoft 365
Entre los casos documentados por el organismo estadounidense figura una campaña contra instituciones financieras de Corea del Sur, en la que se habría extraído información personal de aproximadamente 67.000 personas.
Otro incidente estuvo relacionado con una vulneración de la cadena de suministro de ConnectWise Cloud Backup. Según el informe, los atacantes realizaron intentos de autenticación contra más de 2.250 entornos de clientes posteriores, conocidos como tenants, vinculados a Microsoft 365.
Este tipo de operación resulta especialmente delicado porque permite utilizar las relaciones de confianza entre proveedores y sus clientes para intentar ingresar a sistemas que, de otra manera, podrían estar protegidos.
El FBI también informó que, pese a que el desarrollador original retiró el repositorio de ARTEX de GitHub en octubre, la herramienta continúa circulando mediante copias, modificaciones y versiones alternativas.
A comienzos de noviembre, investigadores habían identificado más de 1.600 instancias de sus consolas expuestas públicamente, según el documento.
El FBI aclara que la advertencia no es nueva
La publicación del mensaje de FBI Dallas este martes 17 de noviembre generó atención en medio de las recientes interrupciones que han afectado servicios tecnológicos, empresas y plataformas digitales.
Sin embargo, el propio FBI aclaró posteriormente que la advertencia sobre ARTEX había sido publicada el viernes 13 de noviembre y que no correspondía a un nuevo anuncio ni a una alerta emitida como respuesta a las fallas tecnológicas registradas durante esta semana.
Además, el director de Inteligencia Nacional de Estados Unidos, Jay Clayton, afirmó este martes que las agencias federales no habían encontrado indicios de un ciberataque coordinado ni de una operación patrocinada por un Estado detrás de las interrupciones recientes.
Por tanto, no existe evidencia confirmada de que ARTEX haya provocado las caídas de servicios tecnológicos registradas en los últimos días.
La advertencia del FBI apunta a un riesgo distinto: el uso de inteligencia artificial para acelerar operaciones criminales contra infraestructuras digitales. La agencia recomienda a las organizaciones reforzar los controles de acceso, revisar sus sistemas expuestos a internet y vigilar actividades automatizadas inusuales.
El organismo también solicita reportar posibles incidentes a su Centro de Denuncias de Delitos en Internet (IC3).
Esta nota fue elaborada por Luis Artavia para NAICR.
Compartir esta noticia
Sobre el autor